
Peneliti keamanan OX Security melaporkan pada 28 September 2026 kampanye paket berbahaya di npm yang mereka sebut PhantomSub. Paket-paket itu menargetkan pengembang yang membuat integrasi atau bot WhatsApp dengan pustaka tidak resmi Baileys. Menurut laporan tersebut, kode berbahaya dapat memakai sesi akun bot untuk mengikuti kanal WhatsApp spam tanpa persetujuan pemilik.
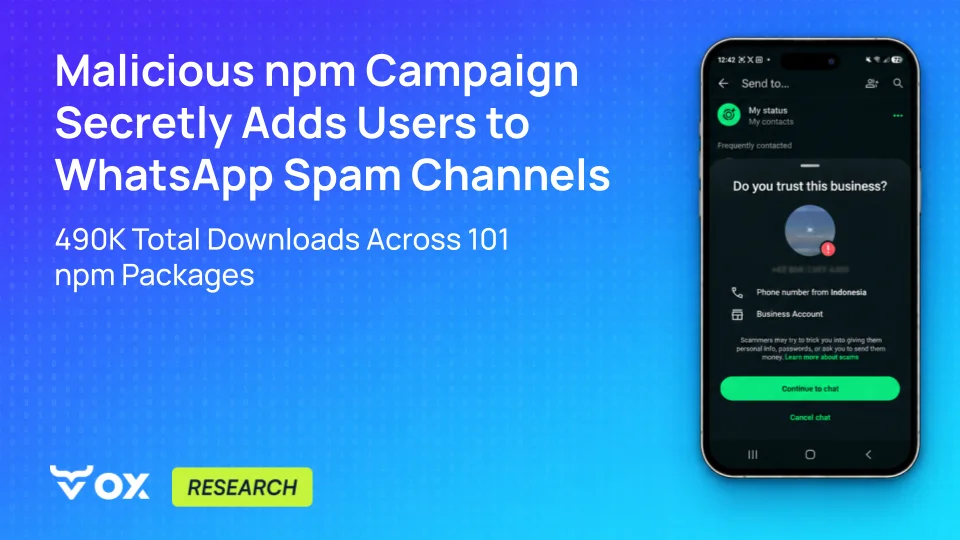 |
| Visual dari laporan riset PhantomSub. Sumber gambar: OX Security, 28 September 2026. |
Apa yang terjadi dalam kampanye PhantomSub?
npm adalah registri paket yang banyak dipakai proyek JavaScript dan Node.js. Pengembang dapat memasang pustaka pihak ketiga untuk menambah fungsi aplikasi. Laporan OX Security mengidentifikasi 101 paket berbahaya yang meniru atau memanfaatkan ekosistem integrasi WhatsApp. Pada saat laporan diterbitkan, 16 paket telah dihapus dari npm.
OX Security memperkirakan paket-paket tersebut mencatat sekitar 490.000 unduhan. Angka ini adalah jumlah unduhan paket, bukan jumlah akun WhatsApp yang diketahui menjadi korban. Sebuah paket bisa diunduh berkali-kali, sementara unduhan saja tidak membuktikan bahwa kode dijalankan atau akun berhasil disalahgunakan.
Risiko yang dijelaskan terutama menyasar aplikasi bot yang menghubungkan sesi WhatsApp ke proyek Node.js melalui pustaka Baileys yang tidak resmi. Jika proyek memasang paket berbahaya dan menjalankannya dengan sesi akun yang aktif, pelaku dapat mencoba melakukan tindakan melalui sesi tersebut. Pengguna WhatsApp yang hanya memakai aplikasi resmi tidak otomatis terkena dampak hanya karena membaca berita ini.
Siapa yang perlu memeriksa proyeknya?
Prioritaskan pemeriksaan jika Anda atau tim pernah membuat bot WhatsApp, menjalankan layanan otomasi berbasis Node.js, atau memasang dependensi WhatsApp dari npm pada proyek yang aktif. Periksa juga server yang berjalan di cloud, komputer kerja, dan salinan proyek lama yang mungkin masih memakai berkas package-lock.json.
Jika Anda hanya memakai WhatsApp resmi di ponsel dan tidak menjalankan bot atau proyek Node.js yang terhubung ke akun, laporan ini tidak menunjukkan bahwa semua pengguna biasa terkena serangan. Tetap abaikan pesan atau tautan mencurigakan, dan jangan berikan kode verifikasi kepada siapa pun.
Langkah pemeriksaan untuk pengembang
- Hentikan sementara proses bot atau layanan yang memakai sesi WhatsApp jika Anda mencurigai dependensinya.
- Tinjau
package.jsondanpackage-lock.json, termasuk dependensi turunan. Bandingkan nama paket yang terpasang dengan daftar dan indikator pada laporan OX Security. - Jalankan
npm ls --alluntuk melihat pohon dependensi dan menelusuri paket yang tidak dikenal. Dokumentasi npm menjelaskan cara perintah ini menampilkan paket yang terpasang. - Periksa perubahan kode, skrip instalasi, dan riwayat commit sebelum menghapus atau memperbarui dependensi. Pulihkan versi yang diketahui tepercaya dari lockfile atau cadangan proyek.
- Jalankan
npm auditsebagai pemeriksaan tambahan untuk kerentanan yang sudah tercatat. Hasil audit yang bersih tidak membuktikan bahwa semua paket aman atau bebas dari perilaku berbahaya. - Setelah proyek bersih, buat ulang sesi bot dengan konfigurasi tepercaya. Putuskan perangkat tertaut yang tidak dikenal dan ganti rahasia atau token yang tersimpan di lingkungan proyek jika berpotensi terbaca oleh kode yang disusupi.
Jangan menempelkan isi berkas rahasia, token, atau kredensial server ke forum publik saat meminta bantuan. Jika menemukan paket mencurigakan, simpan nama paket, versi, waktu pemasangan, dan log yang relevan untuk investigasi tim keamanan.
Langkah untuk pengguna WhatsApp
Jika akun bot atau akun pribadi Anda tiba-tiba mengikuti kanal yang tidak dikenal, jangan membuka tautan di dalamnya. Keluar dari kanal yang tidak diinginkan, laporkan konten spam, lalu periksa menu Perangkat tertaut di WhatsApp dan keluarkan sesi yang tidak Anda kenali. Jika akun dipakai oleh bot buatan sendiri, minta pengelola memeriksa server dan dependensinya sebelum menyambungkan kembali sesi.
Untuk menyimpan percakapan penting sebelum melakukan pemulihan akun atau memindahkan perangkat, ikuti panduan kami tentang mencadangkan chat WhatsApp ke laptop. Cadangan membantu menyimpan percakapan, tetapi tidak menggantikan pemeriksaan keamanan sesi dan server bot.
Kesimpulan
PhantomSub memperlihatkan bahwa dependensi pihak ketiga dapat membawa risiko ke integrasi yang terhubung ke akun pesan. Dampak yang dilaporkan berpusat pada proyek bot dan pengembang yang memakai paket npm tertentu, bukan bukti bahwa semua pengguna WhatsApp terdampak. Periksa nama dan versi dependensi, gunakan audit sebagai salah satu lapisan pemeriksaan, lalu amankan sesi dan rahasia proyek jika ada indikasi kompromi.
0Komentar